Cyberattacks: యూరోపియన్ సూపర్ మార్కెట్లపై కన్నేసిన హ్యాకర్స్...ప్రిడ్జ్లను ఎందుకు హ్యాక్ చేస్తున్నారు?
యూరప్లో 500కు పైగా సూపర్ మార్కెట్లపై సైబర్ దాడులు కలకలం రేపాయి. హ్యాకర్లు ఫ్రిజ్ల ఉష్ణోగ్రతలను 50 డిగ్రీలకు పెంచి టన్నుల కొద్దీ ఆహారాన్ని నాశనం చేశారు. ఈ దాడుల వెనుక కారణాలు, సైబర్ భద్రతా ముప్పుల గురించి తెలుసుకుందాం.


Cyberattacks: సైబర్ దాడులంటే ఇప్పటివరకు మనకు గుర్తుకొచ్చేవి బ్యాంకు ఖాతాలు, ప్రభుత్వ వెబ్సైట్లు, వ్యక్తిగత డేటా చోరీ. కానీ ఇప్పుడు హ్యాకర్లు తమ దాడుల పరిధిని మరింత విస్తరిస్తున్నారు. ఏకంగా సూపర్ మార్కెట్లలోని ఫ్రిజ్లు, ఫ్రీజర్లను లక్ష్యంగా చేసుకుంటున్నారు. వాటి ఉష్ణోగ్రతలను రిమోట్గా మార్చి, నిల్వ ఉంచిన ఆహార పదార్థాలు పనికిరాకుండా చేస్తున్నారు. యూరప్లో కేవలం మూడు వారాల వ్యవధిలో రెండుసార్లు ఇలాంటి ఘటనలు చోటుచేసుకోవడం ఆందోళన కలిగిస్తోంది. అసలు హ్యాకర్లు ఫ్రిజ్లనే ఎందుకు లక్ష్యంగా చేసుకుంటున్నారు? దీని వెనుక ఉన్న ప్రమాదం ఏమిటి?
ఫ్రిజ్లను ఓవెన్లుగా మార్చిన హ్యాకర్లు
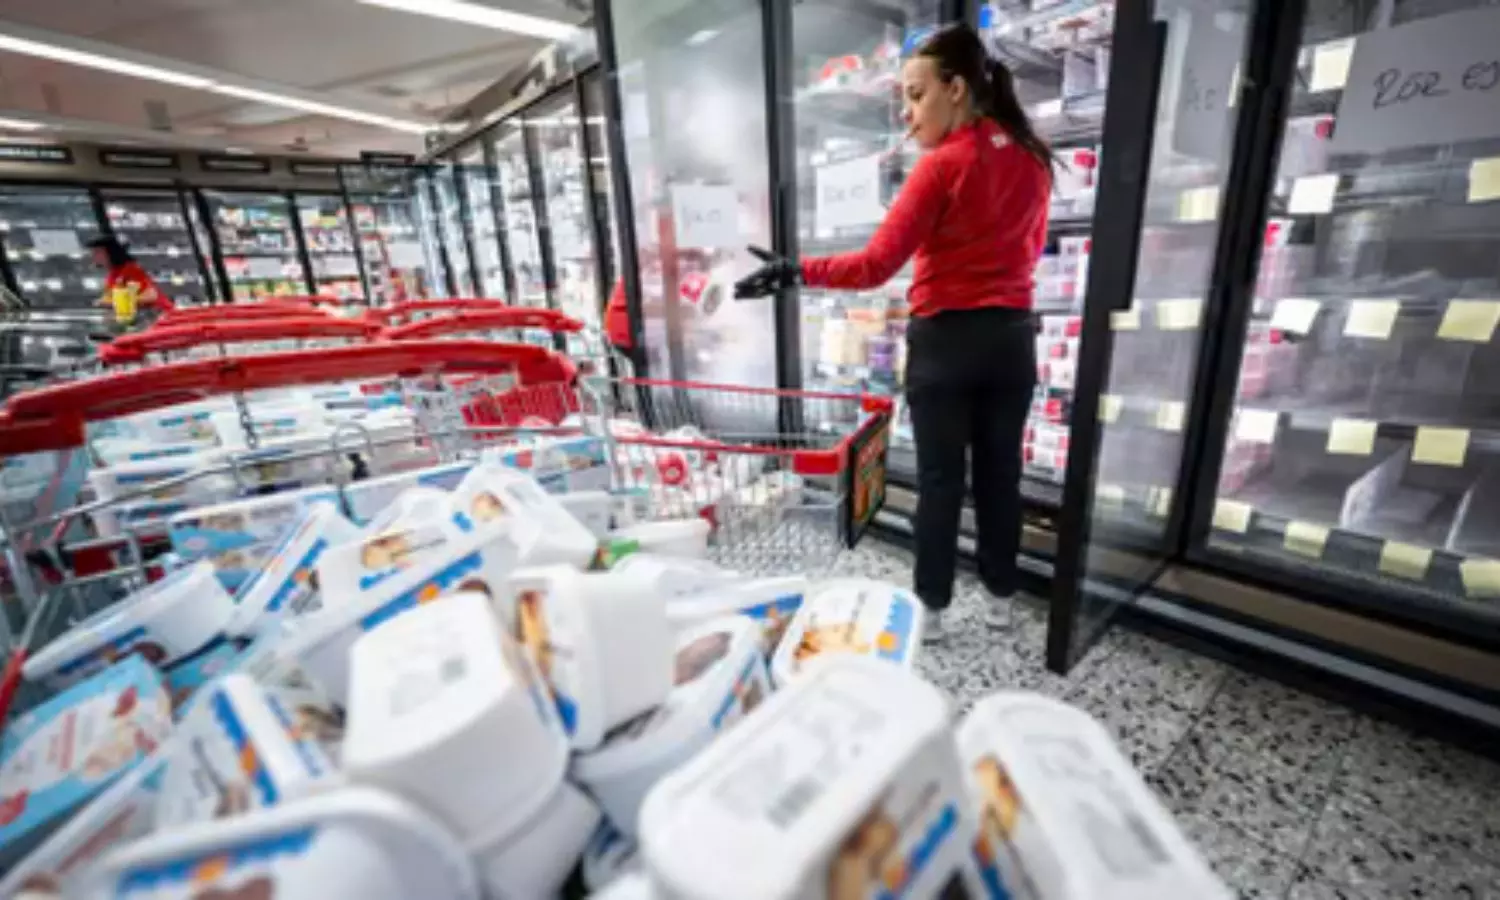
సూపర్ మార్కెట్లలో పాలు, పెరుగు, మాంసం, చేపలు, కూరగాయలు వంటి త్వరగా పాడయ్యే వస్తువులను నిర్దిష్ట ఉష్ణోగ్రతల్లో నిల్వ చేస్తారు. వీటి కోసం ప్రత్యేకమైన శీతలీకరణ వ్యవస్థలు పనిచేస్తుంటాయి. అయితే ఇంటర్నెట్కు అనుసంధానమైన ఈ పరికరాల నియంత్రణ వ్యవస్థల్లోని లోపాలను హ్యాకర్లు తమకు అనుకూలంగా మార్చుకున్నారు. ఫ్రాన్స్లో అక్టోబర్ 11, 12 తేదీల మధ్య జరిగిన సైబర్ దాడుల్లో 500కు పైగా సూపర్ మార్కెట్లు ప్రభావితమైనట్లు సమాచారం. ఇంటర్మార్షే, క్యారీఫోర్ వంటి ప్రముఖ రిటైల్ సంస్థల దుకాణాల్లోని శీతలీకరణ యంత్రాల ఉష్ణోగ్రతలను హ్యాకర్లు పెంచారు. కొన్ని పరికరాల్లో ఉష్ణోగ్రత ఏకంగా 50 డిగ్రీల సెల్సియస్కు చేరినట్లు వెల్లడైంది. ఉదయం దుకాణాలు తెరిచే సమయానికి ఫ్రిజ్లలోని ఆహార పదార్థాలు నిల్వకు పనికిరాని స్థితికి చేరుకున్నాయి. బ్యాక్టీరియా పెరిగే ప్రమాదం ఉండటంతో పండ్లు, కూరగాయలు, పాల ఉత్పత్తులు, మాంసం, సముద్ర ఆహారాన్ని పెద్ద మొత్తంలో పారవేయాల్సి వచ్చింది. ఈ ఘటన వల్ల దేశవ్యాప్తంగా ఒక్కరోజులోనే కోట్ల యూరోల నష్టం వాటిల్లినట్లు ఇంటర్మార్షే సీఈఓ థియరీ కొటిల్లార్డ్ వెల్లడించారు.
రెండోసారి ఐరోపా దేశాలపై దాడి
మొదటి ఘటనతోనే ఆందోళన మొదలవగా, మరోసారి ఇలాంటి దాడులు జరిగాయి. బెల్జియంలోని మోన్స్ నగరంలో ఐకియా దుకాణానికి చెందిన క్యాంటీన్లో ఈ సమస్య మొదలై, స్వీడన్, లక్సెంబర్గ్, ఐర్లాండ్ తదితర దేశాల్లోని స్టోర్లకు విస్తరించింది. బెల్జియంలోని క్యారీఫోర్ సంస్థకు చెందిన 700 దుకాణాల్లో 15 స్టోర్లు ఈ దాడితో ప్రభావితమైనట్లు సంస్థ తెలిపింది. ఇది సాధారణ సాంకేతిక సమస్య కాదని, సైబర్ దాడేనని స్పష్టం చేసింది. మళ్లీ భారీ మొత్తంలో ఆహార పదార్థాలను తొలగించాల్సి వచ్చింది. అయితే ఈ దాడులకు ఇప్పటివరకు ఏ హ్యాకింగ్ గ్రూపు బాధ్యత ప్రకటించలేదు.
పాత సాఫ్ట్వేర్తోనే అసలు ముప్పు
ఈ దాడుల్లో ప్రధానంగా ఇంటర్నెట్కు అనుసంధానమైన శీతలీకరణ పరికరాల్లోని పాత ఫర్మ్వేర్లో ఉన్న లోపాలను ఉపయోగించుకున్నట్లు అధికారులు అనుమానిస్తున్నారు. ఫర్మ్వేర్ అంటే ఒక పరికరం ఎలా పనిచేయాలో నియంత్రించే అంతర్గత సాఫ్ట్వేర్. దీనిని ఎప్పటికప్పుడు అప్డేట్ చేయకపోతే హ్యాకర్లు పరికరాల నియంత్రణను తమ చేతుల్లోకి తీసుకునే అవకాశం ఉంటుంది. బ్రిటన్కు చెందిన నేషనల్ సైబర్ సెక్యూరిటీ సెంటర్ (NCSC) చీఫ్ రిచర్డ్ హార్న్ ఈ తరహా దాడులు భవిష్యత్తులో మరింత పెరిగే ప్రమాదం ఉందని హెచ్చరించారు. పాత సాఫ్ట్వేర్లో ఉన్న భద్రతా లోపాలను వెంటనే సరిచేయాలని, సంస్థలు తమ పరికరాల ఫర్మ్వేర్ను అప్డేట్ చేయాలని సూచించారు.
2028 నాటికి ఏఐ రాన్సమ్వేర్ ముప్పు?
సైబర్ దాడులు కేవలం ఆహార నిల్వ వ్యవస్థలకే పరిమితం కావడం లేదు. గతంలో బ్రిటన్లోని మార్క్స్ అండ్ స్పెన్సర్ వంటి రిటైల్ సంస్థలు కూడా రాన్సమ్వేర్ దాడులకు గురయ్యాయి. ఇప్పుడు కృత్రిమ మేధస్సు (AI) ఆధారంగా పనిచేసే రాన్సమ్వేర్ దాడులు 2028 నాటికి కీలక మౌలిక సదుపాయాలకు పెద్ద ముప్పుగా మారవచ్చని NCSC అంచనా వేస్తోంది. సాధారణంగా హ్యాకర్లు డబ్బు కోసం కంప్యూటర్లలోని సమాచారాన్ని లాక్ చేసి, తిరిగి అందించేందుకు డబ్బులు డిమాండ్ చేస్తారు. కానీ ఫ్రిజ్లను నియంత్రించడం ద్వారా ఆహార నిల్వ వ్యవస్థలను దెబ్బతీయడం మరో ప్రమాదకరమైన కోణాన్ని బయటపెట్టింది. ఇప్పటివరకు సైబర్ భద్రత అంటే కంప్యూటర్లు, మొబైల్ ఫోన్ల రక్షణ మాత్రమేనని భావించిన సంస్థలు ఇప్పుడు తమ దుకాణాల్లోని యంత్రాలు, నిల్వ వ్యవస్థల భద్రతపైనా దృష్టి పెట్టాల్సిన పరిస్థితి ఏర్పడింది. ఎందుకంటే ఒక ఫ్రిజ్పై జరిగే దాడి కూడా చివరకు ఆహార సరఫరా, వ్యాపారం, ప్రజల ఆరోగ్యంపై ప్రభావం చూపగలదని యూరప్ ఘటనలు స్పష్టం చేస్తున్నాయి.
Rudrachander
రుద్ర చందర్ తెలుగు మీడియా రంగంలో 12 ఏళ్లకు పైగా అనుభవం కలిగిన సీనియర్ న్యూస్, పొలిటికల్, భక్తి కంటెంట్ రైటర్, ఎడిటర్. హైదరాబాద్ కేంద్రంగా టీవీ, డిజిటల్ జర్నలిజంలో పనిచేశారు. పొలిటికల్ విశ్లేషణ, ఆధ్యాత్మిక రచనల్లో నైపుణ్యం కలిగి, పొలిటికోస్, ఎన్టీవీ డిజిటల్, మల్లెమాల ఎంటర్టైన్మెంట్లో సేవలందించారు. ఎడిటోరియల్ లీడర్షిప్, కథనం చెప్పే శైలిలో ప్రత్యేక గుర్తింపు పొందారు